Featured posts slider

Aktuelle Beiträge
NiCE stellt neue Version von Cognigy für skalierbare KI-Agenten vor
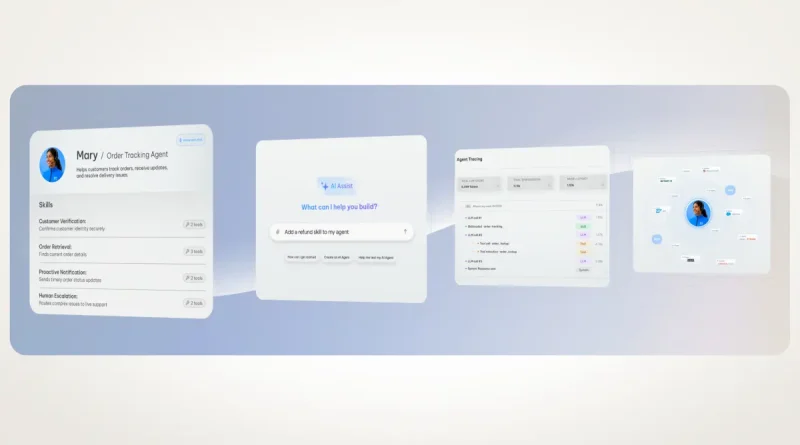
NiCE hat eine neue Version seiner Plattform Cognigy vorgestellt, mit der Unternehmen KI-Agenten schneller entwickeln, testen und im großen Maßstab einsetzen können. Zu den Neuerungen gehören eine KI-gestützte Entwicklungsumgebung, wiederverwendbare Skills, ein integrierter Assistent und eine transparente Nachverfolgung sämtlicher Agentenentscheidungen. Die Plattform ermöglicht es, spezialisierte Agenten und Subagenten zu koordinieren und über offene Standards auch externe KI-Agenten einzubinden. Dazu zählen beispielsweise persönliche KI-Agenten von Kunden. Ziel ist es, komplexe Kundeninteraktionen über die gesamte Customer Journey hinweg zu automatisieren und dabei Kontrolle, Transparenz und Governance sicherzustellen.
it-sa 2026
ManageEngine: KI-Kosten kontrollieren, Agenten verwalten und Cyberrisiken reduzieren
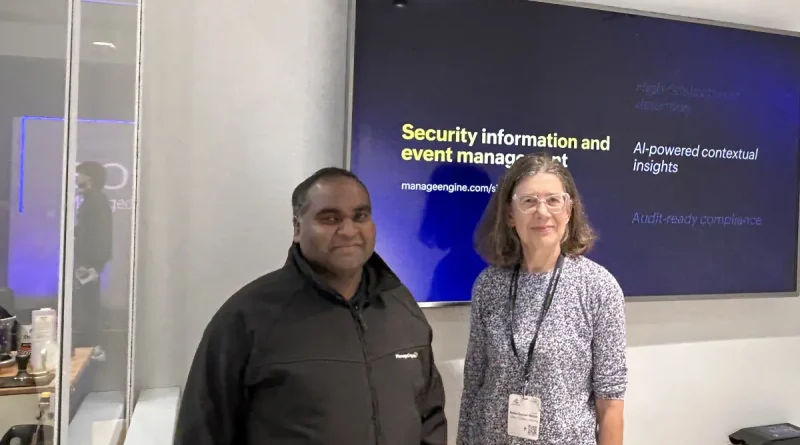
Künstliche Intelligenz verändert die Arbeitsweise von Unternehmen, bringt aber auch neue Herausforderungen für IT-Verantwortliche mit sich. Welche KI-Anwendungen werden tatsächlich genutzt und welche Kosten entstehen dadurch? Gleichzeitig wächst die Zahl nicht-menschlicher Identitäten und autonomer KI-Agenten, deren Aktivitäten Unternehmen kontrollieren müssen. ManageEngine adressiert diese Entwicklungen mit neuen Funktionen für das Management von KI-Anwendungen und deren Governance. Im Gespräch auf der it-sa 2026 erläutert Praveen Das, Regional Technical Head für Indien und Europa bei ManageEngine, außerdem die Ergebnisse einer Untersuchung zur Cybersicherheit in deutschen Fertigungsunternehmen.
Security
Horizon3 gründet Adversarial Intelligence Frontier Lab für autonome Cyberabwehr
Horizon3 hat das Adversarial Intelligence Frontier Lab gegründet, um neue KI-gestützte Verfahren zur Erkennung und Abwehr von Cyberangriffen zu entwickeln. Im Mittelpunkt stehen Closed-Loop-Systeme, die reale Angriffspfade identifizieren, Gegenmaßnahmen einleiten und deren Wirksamkeit überprüfen sollen. Die Forschungseinrichtung wird von Dr. Z. Berkay Celik geleitet, Associate Professor für Informatik an der Purdue University und Co-Direktor des Purdue Security Laboratory. Grundlage der Forschungsarbeit sind verifizierte Angriffsdaten aus realen Produktionsumgebungen, die Horizon3 mit seiner Sicherheitsplattform NodeZero sammelt. Ziel ist es, offensive und defensive KI-Agenten so zu koordinieren, dass Schwachstellen mit Maschinengeschwindigkeit erkannt und geschlossen werden können, ohne den laufenden Betrieb zu beeinträchtigen.
Collaboration
NiCE stellt neue Version von Cognigy für skalierbare KI-Agenten vor
NiCE hat eine neue Version seiner Plattform Cognigy vorgestellt, mit der Unternehmen KI-Agenten schneller entwickeln, testen und im großen Maßstab einsetzen können. Zu den Neuerungen gehören eine KI-gestützte Entwicklungsumgebung, wiederverwendbare Skills, ein integrierter Assistent und eine transparente Nachverfolgung sämtlicher Agentenentscheidungen. Die Plattform ermöglicht es, spezialisierte Agenten und Subagenten zu koordinieren und über offene Standards auch externe KI-Agenten einzubinden. Dazu zählen beispielsweise persönliche KI-Agenten von Kunden. Ziel ist es, komplexe Kundeninteraktionen über die gesamte Customer Journey hinweg zu automatisieren und dabei Kontrolle, Transparenz und Governance sicherzustellen.
Infrastruktur
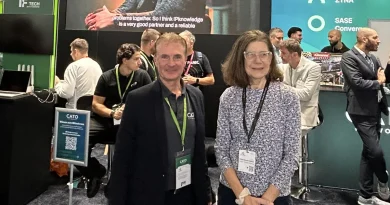
it-sa 2026: Cato Networks verbindet Netzwerksicherheit und KI-Security
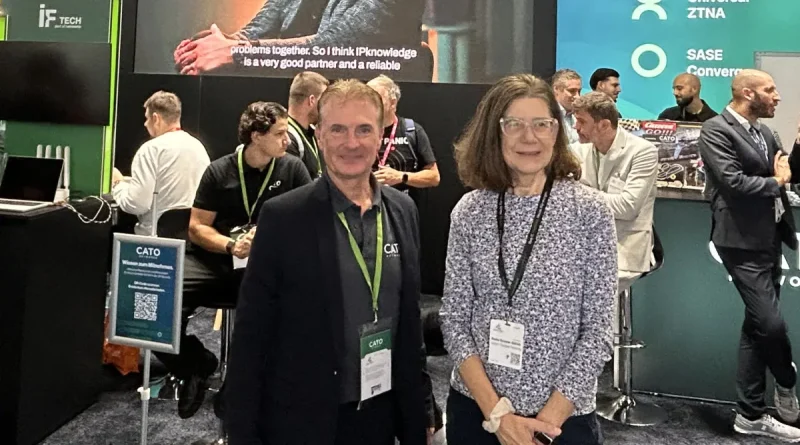
Cato Networks sieht im KI-Zeitalter drei miteinander verbundene Sicherheitsaufgaben: Angriffe mit KI abwehren, eingesetzte KI-Systeme schützen und KI zur Unterstützung der Verteidigung nutzen. Auf der it-sa 2026 zeigte das Unternehmen seine KI-Sicherheitsfunktionen als Teil der Cato SASE Cloud Platform. Nach der Übernahme von Aim Security im Jahr 2025 hat Cato Schutz für die KI-Nutzung durch Beschäftigte und für unternehmenseigene KI-Anwendungen in sein Angebot integriert. Die Plattform verbindet Netzwerk- und Sicherheitsfunktionen und bietet Integrationen mit anderen Sicherheitsanbietern, darunter CrowdStrike. Stephan von Gündell-Krohne, Area Sales Director bei Cato Networks, erläutert, wie Unternehmen diese Aufgaben gemeinsam angehen können.
Künstliche Intelligenz
ManageEngine: KI-Kosten kontrollieren, Agenten verwalten und Cyberrisiken reduzieren
Künstliche Intelligenz verändert die Arbeitsweise von Unternehmen, bringt aber auch neue Herausforderungen für IT-Verantwortliche mit sich. Welche KI-Anwendungen werden tatsächlich genutzt und welche Kosten entstehen dadurch? Gleichzeitig wächst die Zahl nicht-menschlicher Identitäten und autonomer KI-Agenten, deren Aktivitäten Unternehmen kontrollieren müssen. ManageEngine adressiert diese Entwicklungen mit neuen Funktionen für das Management von KI-Anwendungen und deren Governance. Im Gespräch auf der it-sa 2026 erläutert Praveen Das, Regional Technical Head für Indien und Europa bei ManageEngine, außerdem die Ergebnisse einer Untersuchung zur Cybersicherheit in deutschen Fertigungsunternehmen.
Management
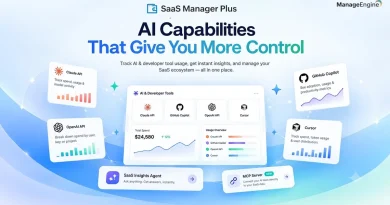
ManageEngine erweitert KI-Funktionen für SaaS-Management
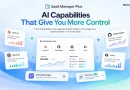
ManageEngine hat auf der it-sa 2026 neue KI-Funktionen für SaaS Manager Plus vorgestellt und knüpft damit an den Launch ihrer autonomen Zia Agents zu Beginn dieses Jahres an. SaaS Manager Plus bietet nun Einblicke in Kosten und Nutzung von Claude API, OpenAI API, GitHub Copilot und Cursor. So können IT- und Finanzteams die Nutzung bewerten, Lizenzen optimieren und fundierte Entscheidungen über Verlängerungen treffen. SaaS Insights Agent beantwortet Fragen in natürlicher Sprache zu Anwendungen, Anbietern, Lizenzen, Nutzung, Verlängerungen und Ausgaben und ist nach der Integration über Ask Zia in ServiceDesk Plus Cloud verfügbar. ManageEngine entwickelt zudem einen MCP-Server, über den autorisierte KI-Assistenten genehmigte SaaS-Management-Daten auf Basis bestehender Berechtigungen und Kontrollmechanismen sicher abrufen können.
Cloud
NiCE stellt neue Version von Cognigy für skalierbare KI-Agenten vor
NiCE hat eine neue Version seiner Plattform Cognigy vorgestellt, mit der Unternehmen KI-Agenten schneller entwickeln, testen und im großen Maßstab einsetzen können. Zu den Neuerungen gehören eine KI-gestützte Entwicklungsumgebung, wiederverwendbare Skills, ein integrierter Assistent und eine transparente Nachverfolgung sämtlicher Agentenentscheidungen. Die Plattform ermöglicht es, spezialisierte Agenten und Subagenten zu koordinieren und über offene Standards auch externe KI-Agenten einzubinden. Dazu zählen beispielsweise persönliche KI-Agenten von Kunden. Ziel ist es, komplexe Kundeninteraktionen über die gesamte Customer Journey hinweg zu automatisieren und dabei Kontrolle, Transparenz und Governance sicherzustellen.
Storage
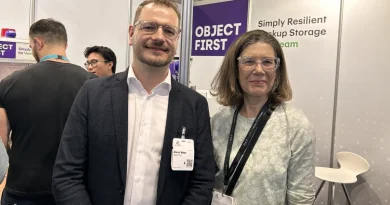
it-sa 2026: Object First setzt auf unveränderliche Veeam-Backups für den Ernstfall
Object First positioniert seine Lösung als „Simply Resilient Storage for Veeam“. Der Ansatz setzt darauf, Backups auch dann verfügbar zu halten, wenn ein Angriff nicht verhindert werden konnte. Dafür soll „Absolute Immutability“ verhindern, dass die gesicherten Daten verändert oder gelöscht werden. Die Omdia-Studie „Recovery Without Compromise“ zeigt eine Lücke: 93 Prozent der befragten Tech-Verantwortlichen halten Absolute Immutability für wichtig, aber nur 16 Prozent geben an, sie umgesetzt zu haben. Auf der it-sa 2026 erläutert Marcel Weber, Senior Territory Manager bei Object First, wie unveränderlicher Speicher die Wiederherstellung nach einem Angriff unterstützen soll.